AI en cybersecurity risico's, eenvoudig uitgelegd
Vandaag de dag is AI binnen organisaties niet meer weg te denken: Het wordt in verschillende gradaties gebruikt om de productiviteit en kwaliteit te verbeteren en om kosten te reduceren. Ook al heeft een organisatie besloten om niets met AI te ondernemen, dan wordt het wel gebruikt door medewerkers. Of men het wil of niet: AI zal de komende tijd niet verdwijnen. Echter brengt het gebruik van AI diverse onbekende risico’s en uitdagingen met zich mee.
AI binnen organisaties in de praktijk
Er bestaan inmiddels talloze AI-oplossingen die op grote schaal worden gebruikt. De bekendste algemene AI-platformen zijn OpenAI's ChatGPT, Google Gemini en Microsoft Copilot. Daarnaast zijn er veel gespecialiseerde AI/machine learning-oplossingen beschikbaar, bijvoorbeeld voor medische toepassingen, kunstauthenticatie en andere specifieke vakgebieden.
Ook zetten organisaties zelf steeds vaker AI in binnen hun eigen bedrijfsprocessen. Bekende voorbeelden hiervan zijn o.a. chatbots voor de klantenservice, gebruik van AI bij telefonische keuzemenu's en procesautomatisering. Hierdoor wordt AI steeds meer een integraal onderdeel van de dagelijkse bedrijfsvoering.
Cybersecurity- en datarisico's van AI-gebruik
Toch brengt het gebruik van AI door medewerkers en organisaties nieuwe risico's met zich mee op het gebied van cyberbeveiliging en zorgt voor toenemende complexiteit voor CISO's en IT-afdelingen. Het grootste probleem is dat medewerkers vaak vergeten data te filteren en lekken zo (vaak onbedoeld) gevoelige informatie zoals interne documenten, klantgegevens of bedrijfsstrategieën naar deze AI-tools. Deze gegevens worden vervolgens gebruikt om de AI-modellen te trainen als dit middels de gratis AI-versies wordt gedaan. Vaak is het wel zo dat betaalde AI-modellen niet getraind worden op geleverde data, maar dan moet hiervoor wel worden gekozen door de gebruiker.
Om deze risico's goed te kunnen beheersen, is het noodzakelijk om inzicht te krijgen in hoe medewerkers AI gebruiken, welke AI wordt gebruikt en hoe dit veilig(er) kan. Enkele risico's zijn onder andere: de toename van shadow AI, datalekken door een gebrek van het maskeren van gevoelige gegevens en het gebruik van gratis AI-modellen.
Shadow AI
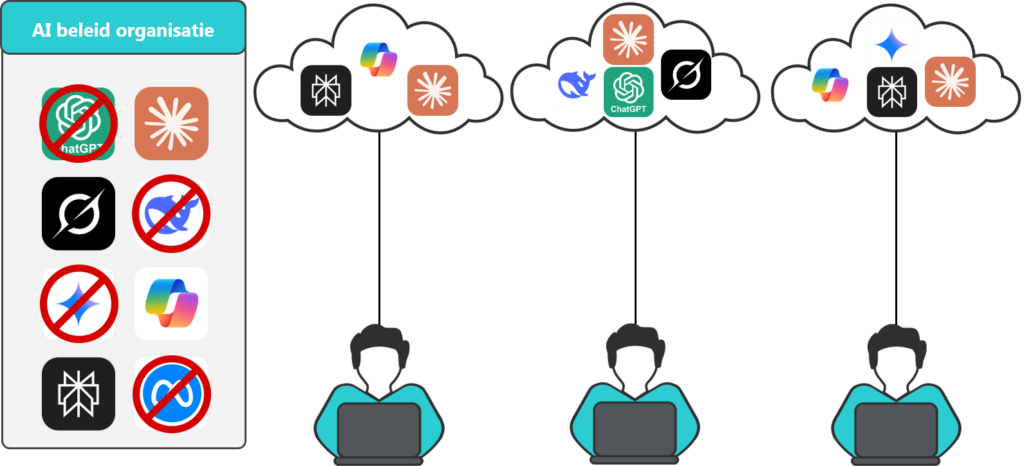
Shadow AI is het gebruik van AI die niet door de organisatie is goedgekeurd en waar de organisatie (betaalde) contracten mee heeft afgesloten. Shadow AI wordt vaak door medewerkers op eigen initiatief gebruikt binnen de organisatie. Dit kan diverse redenen hebben zoals bekendheid met de specifieke AI of medewerkers vinden dat zij betere resultaten krijgen ten opzichte van de goedgekeurde AI modellen.
Een simpel voorbeeld hiervan gaat als volgt:
Een medewerker is ontevreden met het AI resultaat van de door de organisatie toegestane AI en haalt dit nog een keer door zijn eigen gratis ChatGPT account voor het gewenste resultaat. Dit is natuurlijk te voorkomen door de ongewenste AI te blokkeren in de firewall, maar vervolgens gebruikt de medewerker zijn telefoon als hotspot via 4G of 5G en omzeilt hiermee het beveiligingsbeleid en -maatregelen van de organisatie; Een probleem wat helaas niet zo eenvoudig is om op te lossen.
Het blokkeren van ongewenste AI is vaak niet effectief om het risico van shadow AI te beperken, ook verliest de organisatie op deze wijze het zicht hierop. Er zijn andere oplossingen beschikbaar om dit beter te coördineren.
Wet- en regelgeving
Door het grootschalige gebruik van AI en de potentiële risico's, hebben de Europese Unie en diverse overheden besloten om actie te ondernemen. De AI Act, geïntroduceerd in augustus 2024, is een Europese wet die regels stelt aan het gebruik van AI-systemen op basis van risicoclassificatie (verboden AI, hoog risico, transparantievereisten). Organisaties zijn zo ook verplicht om vast te leggen hoe AI wordt gebruikt en welke maatregelen worden genomen om risico's te beperken.
Hiernaast is een belangrijk aandachtspunt het voorkomen dat gevoelige informatie via AI-toepassingen onbedoeld wordt gelekt. Hiervoor is de toepassing van Data Loss Prevention (DLP) maatregelen van belang. Zoals eerder genoemd kan een lek snel ontstaan, maar de ontstane schade kan in sommige gevallen een lange nasleep hebben.
Beheersmaatregelen en alternatieven
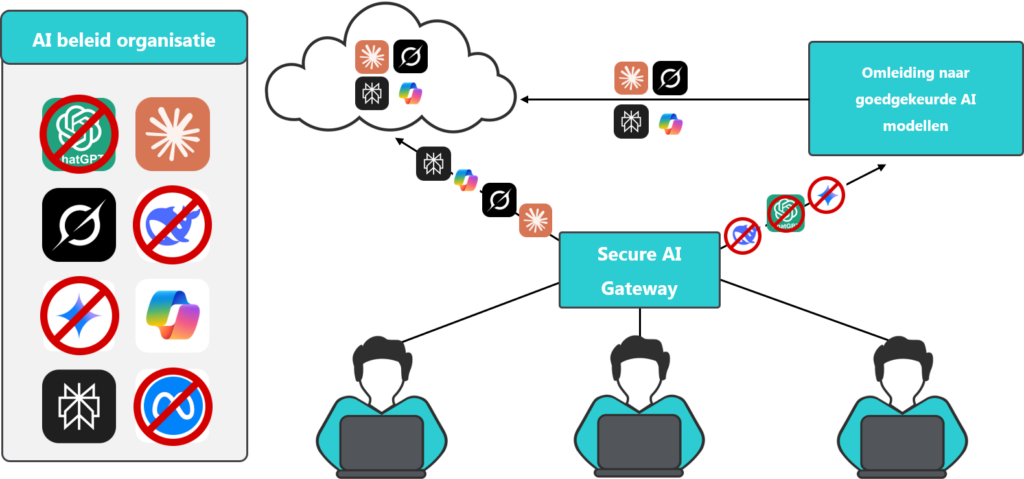
Om te voorkomen dat het gebruik van AI uit de hand loopt in uw organisatie, kunt u diverse beheersmaatregelen nemen zoals beschreven in het AI beleid en daarmee voldoen aan de AI act. Ook zijn er producten beschikbaar gericht op DLP en bieden we tegenwoordig zelfs een Secure AI Gateway.
De Secure AI Gateway zorgt voor:
- Inzicht in het gebruik van Shadow AI
- Coördinatie van Shadow AI gebruikers naar de toegestane AI
- Filtering van gevoelige informatie die aan de AI wordt aangeboden
- Data Loss Prevention of DLP
- Biedt hallucinatie bescherming op door AI geleverde informatie, voorkomt foutieve besluitvorming op onzin antwoorden
- Kostenreductie op betaalde AI abonnementen
- Mogelijkheid om meerdere AI’s gelijktijdig aan te bieden en te vergelijken, Multi LLM
- Ondersteunt externe en interne AI platformen zoals ChatGPT, Gemini, Copilot, onprem GPT box, Bedrock, Azure OpenAI, Vertex, enz.
Wie zijn wij?
Zero Trust Networks is een Cybersecurity Bedrijf met gecertificeerde netwerk en security engineers met meer dan 18 jaar ervaring in netwerkinfrastructuur en -beveiliging. Ons doel is om organisaties te helpen met het verbeteren van de cyberweerbaarheid en te kijken naar een kosteneffectieve oplossing op maat, specifiek voor uw eisen en wensen.
